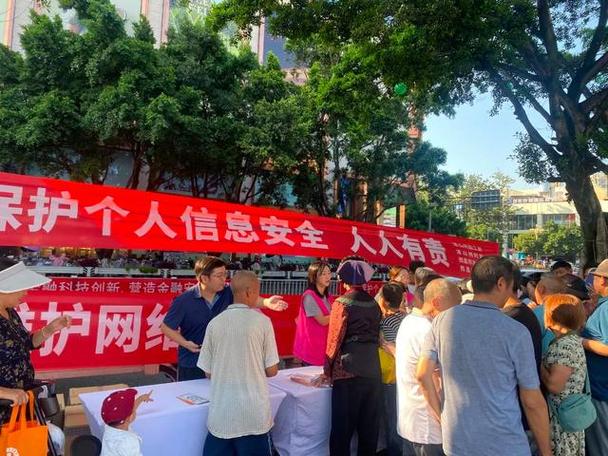
在数字经济时代,个人信息已成为重要的生产要素和社会资源。伴随数据红利而来的,是日益严峻的个人信息泄露、滥用和非法交易问题。网络技术服务提供者作为数据处理链条的关键环节,掌握着海量用户数据,既是个人信息安全的第一道防线,也是法律规制的重点对象。「保护个人信息安全,人人有责」不仅是一句道德倡导,更是网络技术服务提供者必须履行的法定义务。
一、网络技术服务提供者的法律定位与核心义务
根据《中华人民共和国个人信息保护法》《网络安全法》《数据安全法》等法律法规,网络技术服务提供者通常被界定为「个人信息处理者」或「受托处理者」。其核心义务包括:
- 合法正当必要原则:收集和使用个人信息必须具有明确、合理的目的,限于实现处理目的的最小范围,不得过度收集。
- 告知同意规则:以显著方式、清晰易懂的语言真实、准确、完整地向个人告知处理规则,并取得个人同意(除非法律、行政法规另有规定)。
- 安全保障义务:采取加密、去标识化、访问控制、安全审计等必要技术和管理措施,防止信息泄露、篡改、丢失。
- 人员管理与培训:对从业人员进行安全教育和技术培训,制定内部安全管理制度和操作规程,与关键岗位人员签订保密协议。
- 风险评估与应急处置:定期开展个人信息安全风险评估,制定并演练个人信息安全事件应急预案。发生或可能发生泄露、篡改、丢失的,应立即采取补救措施并依法通知履行个人信息保护职责的部门和个人。
- 禁止非法提供与买卖:不得非法收集、使用、加工、传输他人个人信息,不得非法买卖、提供或者公开他人个人信息。
二、网络技术服务中的典型风险场景
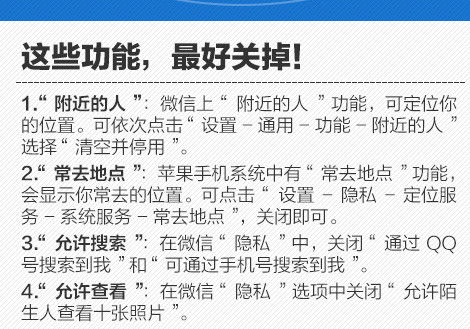
- App与小程序过度索权:通讯录、位置、相册等权限被频繁调用,用户拒绝授权则无法使用核心功能。
- SDK嵌入风险:第三方软件开发工具包(SDK)违规收集个人信息,提供者未履行审核与监督责任。
- 云端与服务器配置不当:存储桶权限设置错误、数据库未加密导致大规模数据暴露。
- 内部人员泄露:运维人员、客服人员等利用职务便利导出、出售用户数据。
- 算法推荐与用户画像滥用:未经充分告知即利用个人信息进行自动化决策和精准营销。
三、保护个人信息安全的实践路径
网络技术服务提供者应从组织、制度、技术、运营四个维度构建全生命周期保护体系:
- 组织保障:设立个人信息保护负责人,明确各部门职责,建立跨部门协同机制。
- 制度规范:制定个人信息分类分级、权限审批、最小授权、留存期限、删除销毁等管理制度,形成覆盖收集、存储、使用、加工、传输、提供、公开、删除的全流程规范。
- 技术防护:
- 传输与存储加密(如TLS、AES-256);
- 去标识化与匿名化处理;
- 数据脱敏与动态掩码;
- 访问控制与多因素认证;
- 安全审计与日志留存(不少于六个月);
- 入侵检测与数据防泄露(DLP)系统。
- 运营管理:定期开展合规审计与渗透测试;建立个人信息保护影响评估(PIA)机制;完善用户权利响应流程(查询、更正、删除、撤回同意、注销账户);开展全员安全培训与考核。
- 供应链管理:对第三方SDK、云服务商、外包服务商进行安全能力评估,签订数据处理协议,明确安全责任,并实施持续监督。
四、法律责任与合规底线
违反个人信息保护义务的网络技术服务提供者,可能面临责令改正、警告、没收违法所得、罚款(最高可达五千万元或上一年度营业额百分之五)、暂停相关业务、停业整顿、吊销营业执照等行政处罚;直接负责的主管人员和其他直接责任人员也可能被处以罚款,并可能被禁止在一定期限内担任相关企业的董事、监事、高级管理人员和个人信息保护负责人。构成侵犯公民个人信息罪等犯罪的,依法追究刑事责任。还可能面临民事公益诉讼和用户索赔。
五、人人有责,技术向善
保护个人信息安全,不仅是法律红线,更是企业社会责任和商业信誉的基石。网络技术服务提供者应当将个人信息保护融入产品设计和服务流程(Privacy by Design & by Default),以技术报障安全,以合规促进发展,切实维护用户合法权益。用户个人也应提高安全意识,审慎授权、定期核查隐私设置。唯有政府监管、企业自律、公众参与协同发力,才能筑牢个人信息安全的坚固防线,让数字技术在法治轨道上更好造福社会。